

 Meine Favoriten
 Abmelden
 Registrieren

 Weltwoche Deutschland


 Anhören ( 2 min )
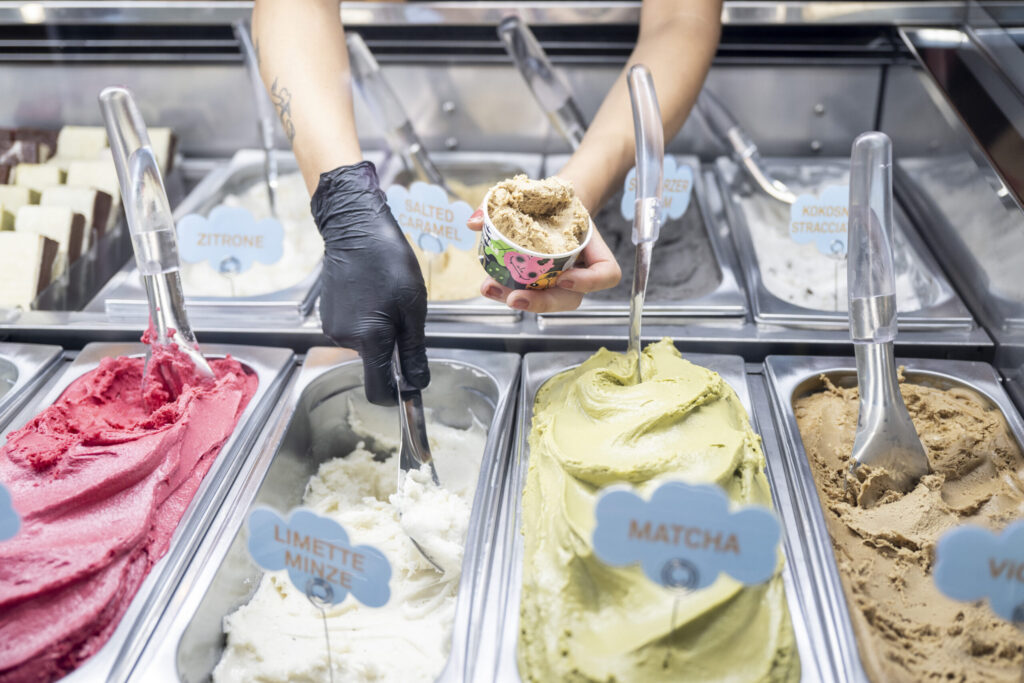
Eiscremehersteller, Produzenten von Weihnachtslichtern und womöglich sogar deutsche Vermieter haben eines gemeinsam: Sie könnten nach den neuen EU-Cyberregeln zur «kritischen Infrastruktur» der Europäischen Union gehören. Grund dafür ist die Umsetzung der sogenannten NIS2-Richtlinie. Eigentlich zielt Brüssel mit der Regelung darauf ab, besonders relevante Wirtschaftsbereiche besser gegen Cyberangriffe zu schützen und damit zu verhindern, dass Hacker-Angriffe zentrale Lieferketten lahmlegen können. Wie Politico unter Berufung auf Juristen und EU-Politiker berichtet, betreffen die neuen Vorschriften jedoch auch Unternehmen, die auf den ersten Blick wenig mit klassischer kritischer Infrastruktur zu tun haben.
Ennio Leanza/Keystone
Die EU verabschiedete NIS2 bereits 2022, um besonders wichtige Wirtschaftsbereiche besser gegen Cyberangriffe zu schützen. Dazu gehören etwa Energie- und Wasserversorger, aber auch die Produktion, Verarbeitung und Verteilung von Lebensmitteln. Betreiber erfasster Bereiche müssen sich unter anderem bei den zuständigen nationalen Cyberbehörden registrieren und bestimmte Sicherheitsvorgaben erfüllen.
Bei der Umsetzung zeigt sich nun allerdings, wie breit die verwendeten Kategorien gefasst sind. Weil die Lebensmittelbranche unter die Richtlinie fällt, können ab einer bestimmten Unternehmensgrösse beispielsweise auch Eiscremeproduzenten oder Kaugummigrosshändler erfasst werden. Die tschechische EU-Abgeordnete Marketa Gregorova, die an einem weiteren Gesetzespaket zur Vereinfachung von NIS2 arbeitet, verwies bei einer Konferenz auf diesen Effekt. Eiscremehersteller würde man «in einer Krise wahrscheinlich nicht brauchen», sagte sie Politico.
Auch Hersteller von Weihnachtsbeleuchtung können unter NIS2 fallen. Der Grund ist die Wirtschaftsklassifikation, auf die sich die Richtlinie stützt. Die «Herstellung von Weihnachtsbaumbeleuchtungssets» gehört laut dem Amsterdamer Juristen Jurriaan Jansen von Norton Rose zu einer erfassten Kategorie. Entsprechend grosse Hersteller können damit ähnlichen Cybervorschriften unterliegen wie Unternehmen aus den Bereichen Postdienste oder Chemieproduktion.
Weitere Grenzfälle betreffen Schulen und Vermieter. Grosse Schulen mit Solaranlagen können formal als Stromproduzenten gelten. Deutsche Vermieter wiederum könnten als Telekommunikationsanbieter eingestuft werden, wenn sie Kabel- oder Internetanschlüsse über die Nebenkosten an eine grössere Zahl von Mietern weitergeben. Ob sie deshalb tatsächlich den neuen Cyberregeln unterliegen, ist bislang nicht geklärt. Gerichtsurteile und entsprechende Leitlinien der Behörden fehlen laut einem von Politico zitierten Juristen.
Die Abgrenzungsfragen beschäftigen Unternehmen und Behörden auch deshalb, weil die Umsetzung der Richtlinie hinter dem ursprünglichen Zeitplan liegt. Die EU-Staaten sollten ihre nationalen Gesetze bis Ende 2024 beschlossen haben. Frankreich und Spanien haben dies laut Politico noch nicht getan, in Deutschland verlief die Registrierung betroffener Unternehmen bisher langsam.
Brüssel arbeitet nach eigenen Angaben bereits daran, die Vorgaben zu vereinfachen. Ein Sprecher der EU-Kommission verwies gegenüber Politico zudem darauf, dass die Richtlinie mehrere Mechanismen enthalte, um unverhältnismässige Belastungen zu vermeiden. Kleine Unternehmen seien grundsätzlich ausgenommen, für weniger kritische Organisationen gälten geringere Anforderungen.